 FR
 EN
Pilotez vos certificats
Microsoft ADCS
depuis une interface unique.
Certyra centralise l’inventaire, la supervision et le cycle de vie de vos certificats émis par vos autorités Microsoft Active Directory Certificate Services : alertes d’expiration, émission, renouvellement, révocation, reporting et audit.
Gestion centralisée d’une ou plusieurs autorités de certification Microsoft ADCS au sein d’un même domaine Active Directory.
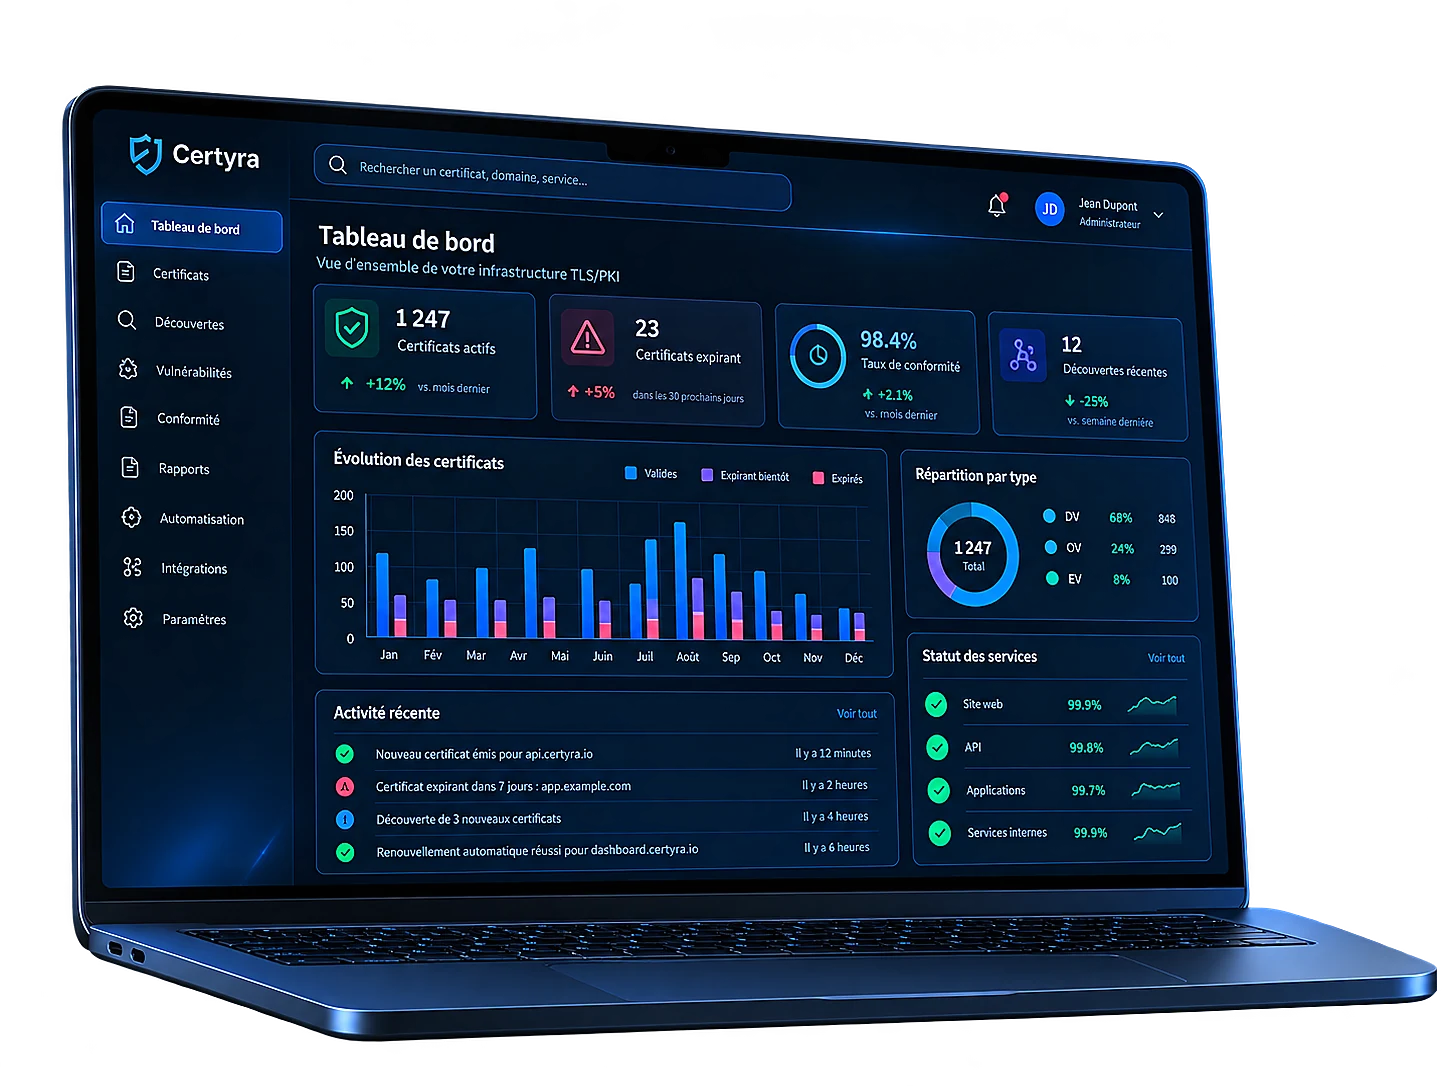
Une vision claire, même pour les plus grands environnements.
Le problème
Une PKI Microsoft émet vos certificats.
Encore faut-il maîtriser leur exploitation dans le temps.
À mesure que le parc évolue, les certificats se répartissent entre différentes autorités, modèles, applications et équipes. Sans outil de supervision dédié, des questions simples deviennent difficiles à traiter rapidement, avec un risque pour la continuité de service et la conformité.
Quels certificats arrivent à expiration ?
Identifier suffisamment tôt les certificats concernés permet d’anticiper leur renouvellement avant qu’ils n’affectent un service.
Quel est réellement le périmètre supervisé ?
Inventorier les certificats ne suffit pas. Il faut également savoir lesquels sont couverts par une règle de supervision et lesquels restent hors surveillance.
Peut-on retracer les opérations réalisées ?
Émission, renouvellement, révocation, approbation : chaque action sensible doit pouvoir être attribuée, datée et associée à l’autorité concernée.
Des exigences de sécurité et d’audit alignées avec les bonnes pratiques de l’ANSSI. Certyra vous aide à démontrer la maîtrise de vos certificats et la robustesse de votre PKI, avec des journaux d’audit détaillés et une traçabilité complète des opérations.
ANSSIAgence nationale de la sécuritédes systèmes d’information
La solution Certyra
De l’inventaire à la révocation :
pilotez le cycle de vie depuis un seul outil.
Certyra complète Microsoft ADCS sans le remplacer. Il ajoute une couche de pilotage pour inventorier les certificats, définir ce qui doit être supervisé, anticiper les expirations, réaliser les principales opérations de cycle de vie et conserver leur traçabilité.
Active Directory
Certificate Services+
Inventaire et supervision
Découverte automatique des certificats, filtrage avancé, règles de supervision personnalisables et alertes en temps réel.
Cycle de vie
Émission, renouvellement et révocation depuis l’interface, avec approbation des demandes en attente.
Reporting et conformité
Tableaux de bord, rapports détaillés, exports et journal d’audit pour vos besoins de conformité.
Intégration à votre infrastructure
Installation sur vos serveurs, compatibilité avec votre annuaire Active Directory et vos processus existants.
Le cycle de vie
Un processus simple et complet.
De la découverte des certificats à leur révocation, Certyra vous accompagne à chaque étape avec des outils adaptés et une traçabilité complète.
Découvrir et centraliser tous vos certificats.
Définir des règles et être alerté.
Réaliser les opérations en toute sécurité.
Retirer un certificat en cas de besoin.
Conserver une trace complète des actions.
Pourquoi choisir Certyra ?
Pourquoi choisir Certyra pour Microsoft ADCS ?
Une solution conçue pour les équipes IT, sécurité et infrastructures, qui veulent garder le contrôle de leur PKI.
Supervision avancée des certificats ADCS
Surveillez l’ensemble de vos certificats, avec des règles adaptées à vos usages, des alertes proactives et une vision consolidée sur tous vos services et environnements.
Visibilité sur votre parc
Disposez d’une vue claire et fiable de vos certificats : autorités, modèles, états, expirations, affectations et usages. Identifiez rapidement les angles morts et réduisez les risques d’interruption.
Journal d’audit et conformité
Tracez toutes les opérations et générez des rapports prêts pour vos audits internes ou externes. Certyra facilite la mise en conformité avec les exigences réglementaires et les recommandations de l’ANSSI.
Architecture 100 % on-premise
Vos données restent dans votre système d’information. Certyra s’installe sur vos serveurs Windows et s’intègre nativement à votre Active Directory, sans dépendance à un service cloud.
Éditions
Des éditions adaptées à votre environnement.
Du plus petit au plus grand environnement, choisissez l’édition qui correspond à la taille de votre parc et à vos besoins.
Petits environnements
Une autorité, un parc maîtrisé
- Alertes d’expiration par courriel
- Rapports et journal d’audit
Environnements en croissance
Le parc s’étend, la supervision suit
- Règles avancées et étiquetage
- Exports CSV et PDF
Environnements multi-sites
Plusieurs autorités, une seule console
- API REST authentifiée
- Reporting étendu par autorité
Grands environnements
Volume élevé et intégrations
- API REST authentifiée
- Intégrations à vos outils
Environnements critiques
Sans limite, avec accompagnement
- API REST authentifiée
- Accompagnement dédié
Le détail, édition par édition
Le socle complet est présent dès l’édition S : coffre-fort, annuaire Active Directory, archivage de clés, conversion, export PDF et bases SQL Server ou PostgreSQL. La conformité ANSSI s’ouvre en M, et la gestion de plusieurs autorités avec l’API externe à partir de L.
Faites glisser le tableau pour comparer les éditions
| S | M | L | XL | XXL | |
|---|---|---|---|---|---|
| Volumes | |||||
| Certificats supervisés | 1 000 | 7 500 | 30 000 | 100 000 | illimité |
| Autorités de certification | 1 | 1 | 3 | 5 | illimité |
| Règles de supervision | 10 | 25 | illimité | illimité | illimité |
| Découverte et inventaire | |||||
| Inventaire complet du parc | |||||
| Synchronisation automatique ADCS | |||||
| Recherche multicritère | |||||
| Détection des doublons | |||||
| Étiquetage | |||||
| Inventaire multi-autorités | |||||
| Vue consolidée toutes autorités | |||||
| Filtre par autorité | |||||
| Cycle de vie des certificats | |||||
| Création de certificat | |||||
| Renouvellement | |||||
| Révocation | |||||
| Workflow d’approbation | |||||
| Séparation des rôles | |||||
| Gestion des modèles | |||||
| Publication de modèles | |||||
| Import en masse par CSV | |||||
| Émission ciblée par autorité | |||||
| Import en masse multi-autorités | |||||
| Modèles par autorité | |||||
| Supervision et alertes | |||||
| Règles de supervision déclaratives | |||||
| Alertes d’expiration | |||||
| Notifications par courriel — 9 types | |||||
| Modèles de messages personnalisables | |||||
| Seuils configurables | |||||
| Règles par autorité | |||||
| Alertes par autorité | |||||
| Sécurité et conformité | |||||
| RBAC — 6 rôles, 54 permissions | |||||
| Politique de mot de passe | |||||
| Journal d’audit | |||||
| Chiffrement des secrets en base | |||||
| Mises à jour signées | |||||
| Fonctionnement hors connexion | |||||
| Récupération du compte administrateur | |||||
| Coffre-fort de secrets | |||||
| Archivage de clés | |||||
| Authentification LDAP / Active Directory | |||||
| Correspondance des groupes Active Directory | |||||
| Audit complet et rétention étendue | |||||
| Conformité ANSSI | |||||
| Rapports et exports | |||||
| Tableau de bord | |||||
| Rapport Santé PKI | |||||
| Rapport Inventaire complet | |||||
| Rapport Expirations | |||||
| Export CSV | |||||
| Rapport personnalisé | |||||
| Export PDF | |||||
| Rapport Conformité ANSSI | |||||
| Rapports par autorité | |||||
| Tableau de bord consolidé multi-autorités | |||||
| Exploitation | |||||
| Sauvegarde et restauration de la base | |||||
| Surveillance système | |||||
| Gestion des journaux | |||||
| Sauvegarde de l’autorité de certification | |||||
| Outils de conversion PEM, DER, PFX, P7B | |||||
| Sauvegarde multi-autorités | |||||
| Supervision système par autorité | |||||
| Intégration | |||||
| Interface web française et anglaise | |||||
| Notifications SMTP | |||||
| Base SQLite | |||||
| SQL Server / PostgreSQL | |||||
| API externe | |||||
| Licence | |||||
| Documentation française et anglaise | |||||
| Mises à jour incluses | |||||
| Alerte avant expiration | 30 j | 30 j | 30 j | 30 j | 30 j |
| Période de grâce | 15 j | 15 j | 15 j | 15 j | 15 j |
Les certificats simplement découverts à l’inventaire ne sont pas décomptés : seuls comptent ceux placés sous supervision. Une édition se change sans réinstallation — la licence est un fichier signé, remplacé à chaud.
Questions fréquentes
Questions fréquentes
Vous avez d’autres questions ? Consultez nos ressources ou contactez notre équipe.
Certyra remplace-t-il Microsoft ADCS ?
Non. Certyra complète Microsoft ADCS sans le remplacer. Il apporte une couche de supervision, de pilotage et de traçabilité, tout en s’appuyant sur votre infrastructure existante.
Les données sortent-elles du SI ?
Non. Certyra est une solution 100 % on-premise. Vos données restent dans votre système d’information et ne sont transmises à aucun service cloud.
Peut-on gérer plusieurs autorités de certification ?
Oui. Certyra permet de gérer une ou plusieurs autorités au sein d’un même domaine Active Directory, avec une vue consolidée et des règles de supervision adaptées à chaque autorité.
Quels rapports sont disponibles ?
Certyra propose des rapports sur l’inventaire, les expirations, les opérations réalisées et le journal d’audit. Les rapports peuvent être exportés pour vos besoins de conformité ou d’audit.
Contactez-nous
Parlons de votre projet
Une question, un besoin spécifique ou une demande de démonstration ? Notre équipe vous répond dans les plus brefs délais.